


کیا شہریوں کا ایک اور فرضی رجسٹر تیار کیا جا رہا ہے؟...ہرجندر
مردم شماری 2027 میں آدھار، ووٹر آئی ڈی، بینک اکاؤنٹ اور خاندانی تفصیلات جمع کرنے کے منصوبے نے شہریوں کی رازداری، نگرانی اور ڈیٹا کے تحفظ پر سنگین سوالات کھڑے کر دیے ہیں
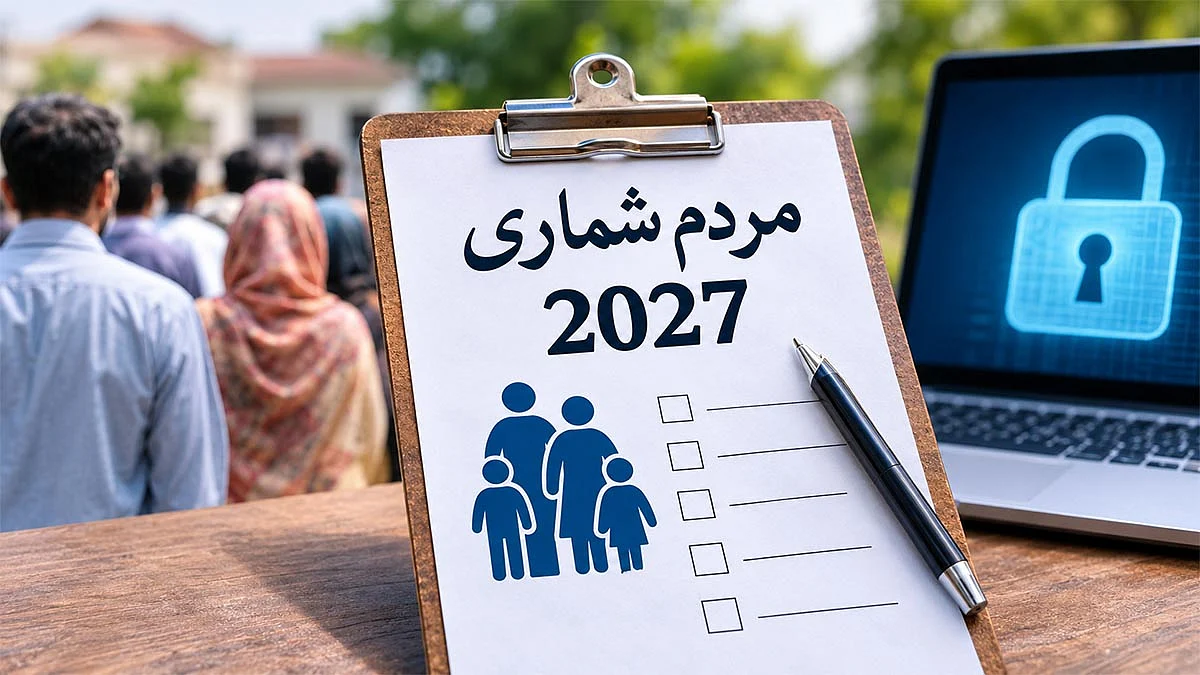

مردم شماری 2027 میں ملک کے 148 کروڑ شہریوں سے توقع کی جا رہی ہے کہ وہ اپنی نجی معلومات حکومت کے حوالے کریں گے۔ حکومت جس غیر معمولی پیمانے پر لوگوں کا ذاتی ڈیٹا جمع کرنے کی تیاری کر رہی ہے، اس سے اس پورے عمل کی شفافیت اور تحفظ کے حوالے سے کئی سوالات پیدا ہوتے ہیں۔ خاص طور پر اس وقت جب اس مقصد کے لیے ایک ایسے سافٹ ویئر کا استعمال کیا جا رہا ہے، جس کے ہیک ہونے کا واقعہ سامنے آ چکا ہے اور جس کی حفاظتی انتظامات بھی سوالات کی زد میں رہے ہیں۔
روایتی طور پر مردم شماری کا بنیادی مقصد آبادی اور رہائشی مکانات سے متعلق معلومات جمع کرنا رہا ہے، تاکہ ان اعداد و شمار کی بنیاد پر عوامی پالیسیوں کی تشکیل اور منصوبہ بندی میں مدد مل سکے۔ لیکن مردم شماری 2027 اس دائرے سے آگے بڑھتی دکھائی دے رہی ہے۔ اس بار شہریوں سے ان کی شناخت سے متعلق ایسی تفصیلات بھی طلب کی جا رہی ہیں، جو ان کی نجی زندگی، سرکاری نگرانی اور شہریوں کے ڈیٹا میں حکومت کی بڑھتی ہوئی دلچسپی کے حوالے سے سنگین خدشات پیدا کرتی ہیں۔
مردم شماری ایکٹ 1948 کی دفعہ 8(1) کے تحت 14 اگست 2026 کو جاری کیے گئے نوٹیفکیشن میں گھر گھر سروے کے لیے 40 سوالات مقرر کیے گئے ہیں، جبکہ 2011 کی مردم شماری میں سوالات کی تعداد 29 تھی۔ ان میں زیادہ تر سوالات معمول کی نوعیت کے ہیں، مثلاً عمر، مذہب، زبان، تعلیم، پیشہ اور نقل مکانی سے متعلق معلومات۔ تاہم مردم شماری 2027 میں بعض اضافی تفصیلات بھی طلب کی جا رہی ہیں، جو ایک تشویش ناک تبدیلی کی نشاندہی کرتی ہیں۔
سوال نمبر 35 سے 40 تک شہریوں سے ان کے بینک اکاؤنٹس کی تعداد، موبائل نمبر، آدھار نمبر، ای پی آئی سی (ووٹر شناختی کارڈ) نمبر، پاسپورٹ نمبر اور ڈرائیونگ لائسنس نمبر دریافت کیے گئے ہیں۔ ’ڈاؤن ٹو ارتھ‘ کے مطابق 1872 سے 2011 تک ہندوستان کی کسی بھی مردم شماری میں دستاویزات کے نمبر نہیں مانگے گئے تھے۔ اس کے علاوہ سوال نمبر 34 میں یہ بھی پوچھا گیا ہے کہ کسی شخص نے کووڈ 19 کی ویکسین کہاں لگوائی تھی۔ سوال یہ ہے کہ مردم شماری کے بنیادی مقاصد کے لیے اس معلومات کی کیا ضرورت ہے؟
ان ذاتی معلومات کی مدد سے مردم شماری کے ریکارڈ کو براہ راست سرکاری اور نجی ڈیٹابیس سے جوڑا جا سکتا ہے۔ ان میں آدھار، ووٹر لسٹ، پاسپورٹ ریکارڈ، موبائل کنکشن اور بینکنگ نظام شامل ہیں۔ اس کا نتیجہ یہ نکل سکتا ہے کہ مردم شماری محض آبادی کے گمنام اعداد و شمار جمع کرنے کا عمل نہ رہے، بلکہ ہر شہری کی تفصیلی پروفائل تیار کرنے کا ذریعہ بن جائے۔ ماہر معاشیات دیپا سنہا کے مطابق یہ مردم شماری کے بنیادی تصور ہی کے منافی ہے۔ ان کا کہنا ہے، ’’مردم شماری کا مقصد لوگوں کو گننا ہے، ان کی شناخت کرنا نہیں۔‘‘
سوال یہ ہے کہ دستاویزات کے یہ نمبر جمع کرنے سے آخر کون سا شماریاتی مقصد پورا ہوگا، جبکہ ان نمبروں کا براہ راست تعلق کسی شخص کی شناخت سے ہے؟ مردم شماری ایکٹ 1948 اور اقوام متحدہ کے مردم شماری سے متعلق بنیادی اصولوں میں واضح کیا گیا ہے کہ کسی فرد سے متعلق مردم شماری کے اعداد و شمار خفیہ رہنے چاہئیں۔ ایکٹ کی دفعہ 15 مردم شماری کے ریکارڈ کو عوامی معائنے سے تحفظ فراہم کرتی ہے اور ایسے ریکارڈ کو عدالتی کارروائی میں بطور ثبوت استعمال نہیں کیا جا سکتا۔ اگر ڈیٹا کو گمنام ہی رکھنا ہے تو پھر شہریوں کے شناختی دستاویزات کے نمبر جمع کرنے کی ضرورت کیوں پیش آ رہی ہے؟
گھریلو معلومات کے لیے مقرر کردہ سوالنامے میں والدین کے نام، ان کا مذہب اور جائے پیدائش بھی پوچھی گئی ہے۔ جائے پیدائش کی تفصیل گاؤں کی سطح تک طلب کی جا رہی ہے۔ شادی شدہ افراد سے ان کے شریک حیات کے بارے میں بھی معلومات مانگی جا رہی ہیں۔ ڈیجیٹل حقوق کے لیے کام کرنے والی تنظیموں کا کہنا ہے کہ نسل در نسل خاندانوں سے متعلق ایسی تفصیلات موجودہ آبادی کی گنتی کے بنیادی مقصد سے کہیں آگے جاتی ہیں۔ ان معلومات کے ذریعے حکومت خاندانوں کی تفصیلی پروفائل تیار کر سکتی ہے اور مختلف نسلوں سے تعلق رکھنے والے افراد کی سرگرمیوں پر نظر رکھنے کی صلاحیت حاصل کر سکتی ہے۔
معاملہ صرف یہ نہیں ہے کہ حکومت کو قانونی طور پر ایسی معلومات طلب کرنے کا اختیار حاصل ہے یا نہیں۔ اصل سوال یہ ہے کہ کیا شہریوں کو معلوم ہے کہ ان سے حاصل کی جانے والی معلومات کس مقصد کے لیے استعمال ہوں گی؟ ان تک کن اداروں اور افراد کی رسائی ہوگی؟ یہ ڈیٹا کتنے عرصے تک محفوظ رکھا جائے گا؟ اور کیا مستقبل میں اسے دوسرے سرکاری ڈیٹابیس کے ساتھ منسلک کیا جا سکتا ہے؟
شہریت اور این پی آر-این آر سی کے نظام کے حوالے سے ماضی میں ہونے والی بحثوں کے تناظر میں دیکھا جائے تو اتنی تفصیل سے ذاتی معلومات جمع کرنے کی کوشش اور ان کے استعمال کی واضح حدود کا فقدان سنگین تشویش پیدا کرتا ہے۔
شہریوں کے پاس معلومات فراہم کرنے سے انکار کا اختیار بھی نہیں ہے، کیونکہ مردم شماری میں حصہ لینا قانونی طور پر لازمی ہے۔ جب لوگوں کو قانونی کارروائی کے خدشے کے تحت اپنی نجی، مالی اور خاندانی تفصیلات فراہم کرنی پڑیں تو ان کی رضامندی محض رسمی کارروائی بن کر رہ جاتی ہے۔ انٹرنیٹ فریڈم فاؤنڈیشن (آئی ایف ایف) کا کہنا ہے کہ جب معلومات فراہم کرنا لازمی ہو تو حکومت کی ذمہ داری مزید بڑھ جاتی ہے کہ وہ ڈیٹا جمع کرنے کے دائرے اور اس کے استعمال کو کم سے کم رکھے۔
موجودہ مردم شماری کا طریقہ کار ایسا دکھائی دیتا ہے جیسے اس کا مقصد اعداد و شمار کی گمنامی ختم کرنا ہو۔ ہندوستان کے سابق ڈپٹی رجسٹرار جنرل کے نارائنن اونی کا کہنا ہے، ’’ایسا لگتا ہے کہ حکومت اس ڈیٹا کو 2011 میں تیار کیے گئے قومی آبادی رجسٹر (این پی آر) کو اپ ڈیٹ کرنے یا اسے نئے سرے سے تیار کرنے کے لیے استعمال کرنا چاہتی ہے۔‘‘
ذاتی معلومات جمع کرنے کے حوالے سے خدشات اس وقت مزید بڑھ جاتے ہیں جب حکومت مردم شماری کے لیے امریکی کمپنی ایسری (Esri) کا تیار کردہ ’آرک جی آئی ایس‘ (ArcGIS) سافٹ ویئر استعمال کرنے کا فیصلہ کرتی ہے۔ اس سافٹ ویئر کا استعمال نقشے تیار کرنے، مردم شماری کے بلاکس کی تشکیل اور آبادی سے متعلق اعداد و شمار کا تجزیہ کرنے کے لیے کیا جائے گا۔ ہندوستان کے رجسٹرار جنرل کے دفتر نے اس مقصد کے لیے 96 لائسنس 14.39 کروڑ روپے میں خریدے ہیں۔
امریکی سائبر سکیورٹی کمپنی ریلیاکویسٹ کے محققین نے ایک ایسے واقعے کی تفصیلات پیش کی ہیں جس میں چین سے منسلک ایک سرکاری ہیکر گروپ نے آرک جی آئی ایس سرور کو ہیک کر لیا تھا۔ محققین نے اس گروپ کی شناخت ’فلیکس ٹائفون‘ کے نام سے کی۔ ہیکرز ایک سال سے زیادہ عرصے تک سرور تک خفیہ رسائی برقرار رکھنے میں کامیاب رہے۔
ایسری کا کہنا ہے کہ اس سائبر حملے کی وجہ سرور کا مینجمنٹ انٹرفیس تھا، جسے ملٹی فیکٹر آتھنٹیکیشن کے بغیر کھلا چھوڑ دیا گیا تھا۔ اس کے علاوہ ایک اکاؤنٹ کو ضرورت سے زیادہ اختیارات بھی دے دیے گئے تھے۔ کمپنی کے مطابق یہ سافٹ ویئر کی اپنی خامی نہیں بلکہ اسے استعمال کرنے کے طریقہ کار میں سکیورٹی کی کوتاہی تھی۔ تاہم کمپنی کی یہ وضاحت بھی تمام خدشات کو دور کرنے کے لیے کافی نہیں ہے۔
سائبر قوانین کے ماہر پون دگل کا کہنا ہے، ’’اس طرح کے سافٹ ویئر کا استعمال ملک کی خودمختاری کے خلاف ہے۔‘‘ ان کے مطابق ایسے کسی بھی سافٹ ویئر کو استعمال کرنے سے پہلے مکمل احتیاط برتنی چاہیے اور اس کا مناسب سکیورٹی آڈٹ کرایا جانا چاہیے۔ اگر ہندوستان غیر ملکی سافٹ ویئر کے استعمال سے مکمل طور پر گریز نہیں کر سکتا تو کم از کم اسے اس کے مکمل سورس کوڈ تک رسائی کا حق حاصل کرنے کی کوشش کرنی چاہیے۔
اس سلسلے میں امریکہ کا ’کلاؤڈ ایکٹ‘ بھی تشویش کا باعث ہے۔ اس قانون کے تحت امریکہ میں قائم سروس فراہم کرنے والی کمپنیوں کو اپنے کنٹرول میں موجود ڈیٹا امریکی حکام کے حوالے کرنا پڑ سکتا ہے۔ یہ ضابطہ اس صورت میں بھی لاگو ہو سکتا ہے جب متعلقہ ڈیٹا امریکہ کے بجائے کسی دوسرے ملک میں محفوظ کیا گیا ہو۔
انٹرنیٹ فریڈم فاؤنڈیشن کے اپار گپتا کا کہنا ہے، ’’یہ سافٹ ویئر ہندوستان کے ہر شہری کے جغرافیائی محل وقوع سے متعلق معلومات درج کر رہا ہے۔ تصور کیجیے کہ یہ ڈیٹا ہندوستانی حکومت کے بجائے کسی دوسرے فریق کے کنٹرول میں ہو۔ اس کے کیا نتائج ہو سکتے ہیں؟‘‘
اس سافٹ ویئر کی خریداری کا طریقہ کار بھی سوالات کی زد میں ہے۔ اس سودے کی جانچ کرنے والی آئی ایف ایف کے مطابق سافٹ ویئر کے لائسنس ’پروپرائٹری آرٹیکل سرٹیفکیٹ‘ کے ذریعے خریدے گئے۔ اس طریقہ کار کے تحت کسی مخصوص مصنوعات کی خریداری کے لیے مسابقتی ٹینڈر کا عمل اختیار کیے بغیر بھی اسے خریدا جا سکتا ہے۔ 10 جون 2026 کو دیا گیا یہ ٹھیکہ کارپوریٹ انفوٹیک پرائیویٹ لمیٹڈ کو ملا تھا، جس کی مجموعی مالیت 14,38,74,322 روپے تھی۔ ٹینڈر کے عمل میں شامل چاروں کمپنیوں نے ایسری انڈیا کی ایک ہی مصنوعات پیش کی تھی۔
آئی ایف ایف نے سوال اٹھایا ہے کہ کیا 2026 میں یہ خریداری کرنے سے پہلے کوئی نیا تکنیکی جائزہ لیا گیا تھا؟ ہندوستان کے پاس پہلے ہی خلائی تحقیق کے ادارے اسرو کا ’بھون‘ پلیٹ فارم موجود ہے۔ اس کے علاوہ اوپن سورس جی آئی ایس سافٹ ویئر کے بھی کئی متبادل دستیاب ہیں۔ حکومت کو واضح کرنا چاہیے کہ کیا ان متبادل ذرائع پر غور کیا گیا تھا؟ اگر کیا گیا تھا تو انہیں مسترد کرنے کی وجوہات کیا تھیں؟ محض کسی ہندوستانی ری سیلر کے ذریعے غیر ملکی سافٹ ویئر خرید لینے سے تکنیکی خودمختاری یقینی نہیں ہو جاتی۔
آئی ایف ایف نے اس خریداری کے حوالے سے حق اطلاعات (آر ٹی آئی) قانون کے تحت درخواستیں بھی دائر کی تھیں۔ اس نے رجسٹرار جنرل کے دفتر اور ایسری انڈیا کو خطوط بھی لکھے، لیکن اس کی رپورٹ کی اشاعت تک کسی جانب سے کوئی جواب موصول نہیں ہوا تھا۔
مردم شماری کے عمل میں شہریوں کی شناخت اور ان سے متعلق معلومات کی رازداری برقرار رکھنا ناگزیر ہے۔ ماضی میں یہ کام کاغذی ریکارڈ اور انسانی وسائل کی مدد سے انجام دیا جاتا تھا، لیکن اب اسے ڈیجیٹل طریقے سے مکمل کیا جا رہا ہے۔ اس عمل میں باہم منسلک سافٹ ویئر، آلات اور نیٹ ورکس استعمال ہوں گے۔ ان میں سے ہر ایک کڑی سکیورٹی کے اعتبار سے ممکنہ خطرے کا ذریعہ بن سکتی ہے۔
ایسے حالات میں آزادانہ سکیورٹی آڈٹ اور جواب دہی کا واضح نظام قائم کرنا حکومت کی کم از کم ذمہ داری ہے۔ آخر اس مردم شماری میں 148 کروڑ ہندوستانیوں نے حصہ لینا ہے اور ان کے پاس اپنی ذاتی معلومات فراہم کرنے سے انکار کا کوئی قانونی راستہ بھی نہیں ہے۔ ایسے میں حکومت کو یقینی بنانا ہوگا کہ شہریوں کی معلومات مکمل طور پر محفوظ رہیں اور ان کا استعمال صرف مردم شماری کے جائز مقاصد تک محدود ہو۔ شہریوں کی نجی زندگی اور قومی ڈیٹا کی خودمختاری کو داؤ پر لگا کر کسی بھی ڈیجیٹل نظام کو قابل قبول قرار نہیں دیا جا سکتا۔
قومی آواز اب ٹیلی گرام پر بھی دستیاب ہے۔ ہمارے چینل (qaumiawaz@) کو جوائن کرنے کے لئے یہاں کلک کریں اور تازہ ترین خبروں سے اپ ڈیٹ رہیں۔